Rusové i přes všechna varování nadále používají alarmy, které umožňují útočníkům přímý přístup do interiéru vozu. Odborníci varují, že některé alarmy jsou jako klíčky od auta ponechané na kapotě. Jak se vyhnout „elektronickému hackování“ je v materiálu na našich webových stránkách.
Lapače kódů přicházejí v různých úrovních složitosti, ale levné alarmy jsou neutralizovány levnými zařízeními, díky čemuž je tato činnost mezi moderními podvodníky velmi oblíbená.
E -mailová pozvánka
Dříve, abyste mohli ukrást mobilní telefon nebo tašku z auta, museli jste buď rozbít dveře, nebo rozbít okno. A to je samostatný článek trestního zákoníku a zvýšená pozornost ostatních.
Sami jsme útočníkům usnadnili život používáním primitivních alarmů, které oproti stereotypu nejsou prostředkem k ochraně auta, ale plní přesně opačnou funkci.
Za nákup lapačů kódů a jejich prodej je stanovena odpovědnost podle článku 138.1 trestního zákoníku Ruské federace, který stanoví trest odnětí svobody až na čtyři roky. Případná krádež majetku nebo poškození automobilu je navíc trestné podle samostatných článků.
Code grabber je zařízení pro skenování elektronických zásilek, které si alarmová klíčenka nebo standardní klíč vyměňuje s řídící jednotkou (základnou). Vypadá jako běžná klíčenka na alarm. Jakmile majitel poplašného systému, který není odolný proti hackování, nastaví auto na zabezpečení, lapač kódu ohlásí, že signál byl zachycen mírnými vibracemi. Nyní je v její paměti uložen elektronický klíč, který vám umožňuje s vozem dělat vše, co umí alarm: aktivovat a deaktivovat nebo nastartovat motor z autostartu. Ve skutečnosti existuje několik elektronických hackovacích algoritmů, ale v tomto případě nás nezajímají jemnosti. Hlavní věc je, že postup je tichý a nepostřehnutelný.
Lapače kódů aktivně využívají drobní podvodníci, kteří se zajímají o cennosti zanechané v salonu. Při přiblížení k autu nijak nepřitahují pozornost: zvenčí se zdá, že majitel nasedl do svého vozu a v kabině něco hledá. A nedoufejte, že zloděje nenapadne podívat se do přihrádky v palubní desce, schránky v loketní opěrce nebo na zadní sedadlo. Stává se, že zkontrolují i kmeny a po pár hodinách nebo dokonce dnech si všimnete, že chybí.
Podle odborníků tvoří ruský vozový park v různých městech 30–50 % vozidel náchylných k elektronickému hackování.
Jsou skenovány standardní klíče?
Standardní dálkový klíč má slabší signál a kratší dosah, takže pro zachycení balíku musí být lupič poblíž, například sedět v autě zaparkovaném poblíž. Záření konvenčních alarmů je snímáno z desítek metrů, takže obecně jsou standardní klíče z hlediska „uchopení“ obtížnější. Někdy je jejich hackování pravděpodobné, alespoň pokud zloději používají levné modely chytačů.
Standardní klíč je často hacknut výměnou kódu, takže majitel vozu si myslí, že centrální zamykání je „hloupé“ a nezavře se okamžitě. Pokud k tomu dojde, odborníci doporučují buď přesunout auto na jiné místo, nebo auto několikrát otevřít a zavřít: lapače kódu obvykle nejsou schopny zachytit příliš časté balíky.
Video záznam skutečné krádeže z auta pomocí lapače kódů. Zločinci se nejprve podívají na auto (Subaru Outback), poté k němu zaparkují své auto (Chevrolet Cruze) a poté za pár sekund auto odzbrojí, vezmou cennosti ze zadního sedadla a zmizí.
Proč lze některé poplašné systémy snadno hacknout?
Na trhu jsou systémy, které jsou odolné proti elektronickému hackování, ale vysoká poptávka po alarmech obecně a autostartu zvlášť vedla k tomu, že se majitelé nehrabou v detailech a berou to, co se nabízí v autocentrech.
Výrobci hromadných alarmů toho využívají. Existuje například takový koncept – výrobní kód. Ve skutečnosti se jedná o statickou databázi elektronických zásilek, které jsou vyměňovány mezi klíčenkou a poplašným systémem. Vyrobené kódy zázračně skončí v rukou vývojářů code grabber a jsou uloženy v paměti zařízení. Poté musí drapák pouze zachytit jeden z balíků, aby zařízení vypočítalo další balík a začalo pracovat jako běžný přívěsek na klíče. A mimochodem, samotné skenování v tomto případě probíhá bez povšimnutí „klienta“.
Existují nějaké alarmy odolné proti neoprávněné manipulaci?
Alarmy s takzvaným dialogovým kódem nelze naskenovat, ale bohužel se někdy z marketingových důvodů bezdůvodně připisuje tomu či onomu modelu. Proto při výběru poplašného systému slepě nevěřte nápisu Dialog Code na krabici: je lepší studovat recenze z nezávislých zdrojů.
Dialogový kód není posloupnost předem napsaných signálů, ale individuální algoritmus pro zpracování balíků, díky čemuž zachycování jednotlivých kódů ztrácí smysl.
Velmi zjednodušeně lze činnost různých typů alarmů znázornit následovně. Představte si: přiblížíte se ke kontrolnímu stanovišti, strážný vás požádá o heslo, vy řeknete slovo, on odpoví a nechá vás projít. Po zaslechnutí hesla můžete projít kordonem. Takto funguje hackování alarmů se statickým kódem. Nyní si představte, že po vyslovení hesla stojíte před další otázkou, kterou musíte určitým způsobem interpretovat a najít jedinou správnou odpověď. Odpověď můžete sestavit pomocí individuálního algoritmu, který je „napevno zapojen“ do hlavy toho, kdo má právo průchodu. A i když jste zaslechli pár slov, neumožní vám pochopit princip, na kterém jsou tato slova generována.
Je to triviální, ale přesto: nenechávejte cennosti v autě, i když odjíždíte na minutu.
Používejte alarmy s interaktivním kryptografickým kódem. Specialista na zabezpečení automobilů Dmitrij Fofanov sestavil na naši žádost seznam značek alarmů, které jsou odolné proti elektronickému hackování: Autolis, Pandora, Ghost, Excellent, Starline (od roku 2014).
Pokud již máte nespolehlivý poplašný systém, deaktivujte alespoň senzor volání majitele: poklepáním na kruh na skle vyvolá zloděj výměnu zpráv mezi základnou a klíčenkou, což mu umožní naskenovat poplach, když jsou daleko od auta. V supermarketech použijte standardní klíč.
Pokud alarm nebo centrální zamykání nereagují okamžitě, může být poblíž narušitel se skenerem. Přesuňte auto na jiné místo.
Alarmy jako takové nepomohou k ochraně před krádeží. Abyste zabránili krádeži vozu, potřebujete systém proti krádeži, který může v závislosti na třídě a ceně vozu obsahovat přídavný imobilizér, zámek kapoty, mechanický zámek, alarm s dialogovým kódem a další prvky. Neexistují žádné standardní recepty, takže je lepší svěřit výběr komplexu odborníkům.
Díky široké dostupnosti zařízení, jako jsou bladeRF, HackRF, RTL-SDR, a také softwarových balíčků, jako je GNU Radio, se zpětné inženýrství dat rozhlasového vysílání stává velmi jednoduchým a vzrušujícím. Dnes o tom budeme mluvit.
VAROVÁNÍ
Veškeré informace jsou poskytovány pouze pro informační účely. Redakce ani autor nenesou odpovědnost za případné škody způsobené materiály tohoto článku.
Pomocí bladeRF, HackRF (v menší míře RTL-SDR) je možné plně sledovat rozhlasové vysílání a také s ním interagovat. Nadšenci již napsali software, který vám umožní interpretovat signály GPS, nainstalovat Bluetooth a Wi-Fi stack na váš počítač a umožnit vytvoření vlastní GSM základnové stanice a jeden chlápek dokonce zachytil signály z meteorologické družice a dešifroval vysílané fotografie – příkladů je mnoho.
Obdobné funkčnosti lze dosáhnout připojením rádiového přijímače ke vstupu zvukové karty, ale v tomto případě systém pokryje rozsah několika desítek kilohertzů (v souladu se vzorkovací frekvencí zvukové karty), což je poměrně málo a nevhodné pro mnoho úkolů.
Mezi softwarem pro výzkum rádiového signálu je de facto standardem GNU Radio. Tento komplex poskytuje velmi cool sadu nástrojů, od filtrů a jednoduchých matematických transformací signálu až po rozhraní pro přenos dat do sítě a psaní vlastních modulů. My toho využijeme.
Instalace
Nainstalujeme jej na OS X. Pokud Xcode nemáte, musíte si jej nainstalovat, protože je dodáván s kompilátorem, který budeme potřebovat. Bereme to z App Store. Protože budeme používat GNU Radio, budeme potřebovat grafický systém X11 (můžete si ho stáhnout zde. Nyní nainstalujme hlavní knihovny (MacPorts, pokud je nemáte, vezměte si je z macports.org):
Poté musíte do konfiguračního souboru příkazového shellu .bashrc přidat následující (pokud chybí):
Pokud vše proběhlo v pořádku, další příkaz by měl mít odezvu přibližně takto:
Úplné informace lze zobrazit přechodem do interaktivního režimu:
A zadejte informace a verzi:
Zde věnujeme pozornost následujícím řádkům:
Důležitý bod: pro práci v našem zařízení je třeba načíst obraz FPGA, který je třeba stáhnout samostatně, například odtud. Podle velikosti FPGA (máme 40 KLE) vyberte příslušný soubor, v našem případě hostedx40-latest.rbf. Stáhněte a nahrajte pomocí příkazu
Kontrolky na zařízení by měly blikat – nyní je připraveno k použití.
FPGA je polovodičové zařízení, které umožňuje na hardwarové úrovni provádět různé operace digitálního zpracování signálu a další zajímavé a užitečné věci. BladeRF lze například použít k jeho konfiguraci i pro práci bez počítače.
Zbývá pouze nainstalovat GNU Radio, což lze provést příkazem
Kromě toho musíte do GNU Radio přidat podporu pro samotný bladeRF pomocí modulu gr-osmosdr:
Nyní můžete spustit program a pustit se do práce:
Tuner pro vyhledávání funkčního signálu
Nejprve si vyrobíme éterový skener s vizualizací frekvenčního spektra, který nám pomůže najít signál z přívěsku od auta pro výzkum. Chcete-li to provést, v pravém okně GNU Radio vyberte osmocom Sink – to je model samotného zařízení, přetáhněte blok na pracovní plochu a ve vlastnostech bloku uveďte použité zařízení (mám bladeRF a v Argumentech zařízení sloupec bude bladerf=0), frekvence (Ch0: Frequency) a šířka rozsahu, který skener uvidí. Zbytek nastavení lze prozatím ponechat ve výchozím nastavení.
Správa hodnot často změněných proměnných se obvykle provádí na pracovní ploše: jsou vytvořeny posuvníky nebo jednoduše bloky se zadanými hodnotami. Vzhledem k tomu, že máme skener, vytvoříme posuvník, pomocí kterého lze měnit provozní frekvenci během provozu: jednoduše přetáhněte blok WX GUI Slider a nastavte hranice jeho akce, výchozí hodnotu a ID – například frekv. V osmocom Sink to do frekvenčního pole zapíšeme přesně takto – frekv. Přidejme k tomu blok WX GUI Waterfall Sink, který má na starosti grafické zobrazení signálu a spojíme ho linkou s osmocom Sink. Aby nebyl signál pokaždé analyzován živě, je obvykle zaznamenán do souboru a poté je přehrán ve fázi analýzy. Chcete-li to provést, přidejte blok File Sink označující název souboru, do kterého budou zapsána nezpracovaná data, vytvořte připojení a skener je připraven! Zbývá jej pouze spustit, poté posunutím posuvníku najít pracovní frekvenci a zaznamenat signál. Výsledný obvod uložíme jako tuner.grc, měl by vypadat nějak jako na Obr. 1.
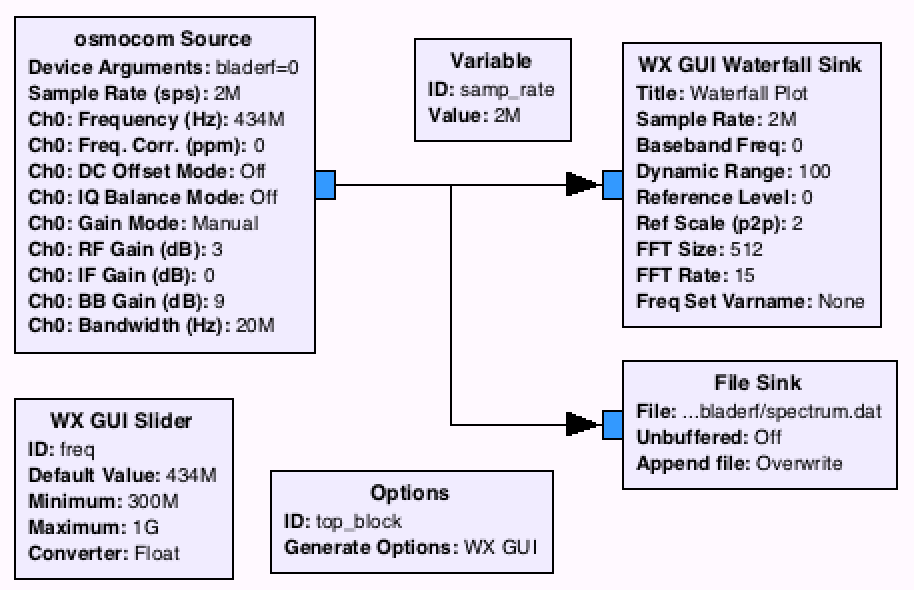
Rýže. 1. Obvod tuneru pro hledání pracovního signálu
Další články v čísle:
Xakep #208. Útok na signál
Pohled na tuner v provozu je na Obr. 2. Zde vidíme, co bylo vysíláno v úseku spektra od 432,5 do 434,5 MHz za posledních 16 sekund. Uprostřed je signál vycházející z konstantního zdroje energie našeho zařízení, který neposkytuje užitečné informace, ale vpravo je signál z klíčenky! Stojí za zmínku, že jeho harmonické lze nalézt na jiných frekvencích. Jsou slabší a mizí mnohem rychleji se vzdáleností od zdroje signálu, hůře se studují (viditelné na obrázku), vznikají nelinearitou prvků v obvodu.
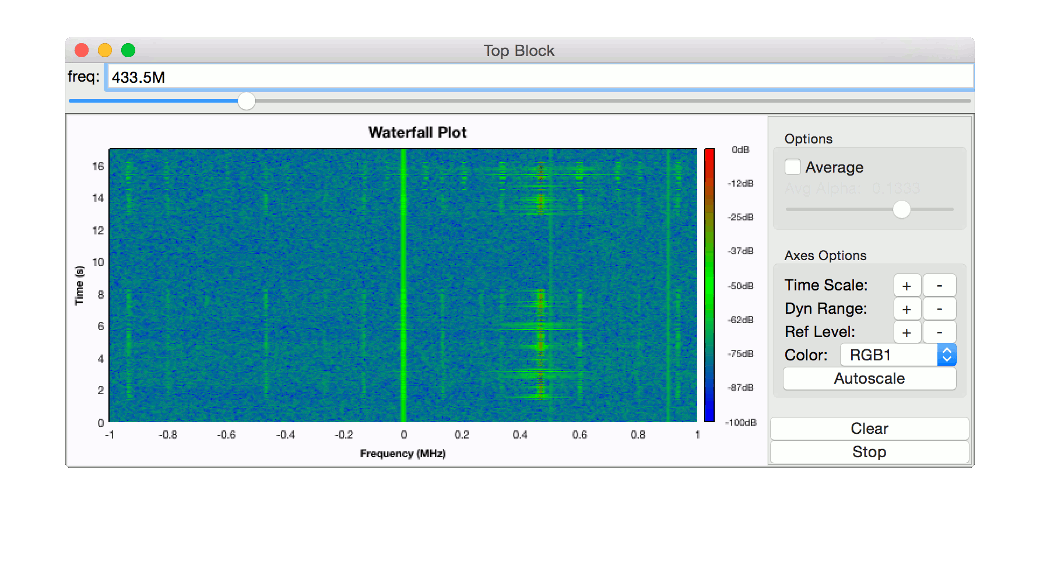
Rýže. 2. Pohled na tuner v provozu
Analýza přijímaného signálu
Vytvořme nový obvod (např. pod názvem radioaudi-reversing.grc), kde se již nebude brát signál z bladeRF, ale z nahraného souboru. K tomu nám slouží blok File Source, kterému jednoduše předáme název souboru. Nyní začíná zábava!
Při převodu „obrazu“ získaného v předchozí fázi (obr. 2) na závislost úrovně signálu na čase se jeho hodnota bere jako součet všech amplitud na všech pokrytých frekvencích spektra pro každý časový okamžik, proto zkoumaný signál musí být oddělen od šumu. K tomu můžete použít modul Low Pass Filter, ale ten ořízne frekvence a ponechá koridor kolem nulové frekvence, tedy přesně ve středu (0 MHz). V každém případě máme stejnosměrný signál ve středu elektrického obvodu zařízení a změna parametru frekvence problém nevyřeší. Ale celé spektrum lze posunout vynásobením signálu přicházejícího z osmocom Sink jiným, s frekvencí rovnou požadovanému posunu (to je matematika). K tomu přidáme blok Multiply a Signal Source, signál druhého přivedeme na vstup prvního spolu s výstupem File Source. Výstup Multiply bude zase předán do filtru dolní propusti. Zde jsem zvolil mezní frekvenci 10 kHz (hodnota 10e3) a šířku přechodu 1 kHz (hodnota 1e3, tento parametr určuje, jak ostře filtr ořezává signál, tedy jak rozmazané jsou okraje hraniční oblasti). Dalším důležitým parametrem je frekvence zdroje signálu – hodnota, o kterou bude stávající signál posunut. Má smysl umístit jej na pracovní plochu pomocí posuvníku, stejně jako frekv, pod názvem, například freq_0. Nyní jednoduše nasměrujeme výstup Low Pass Filter do WX GUI Waterfall Sink – užitečný signál by měl padat přesně doprostřed, na konvenční frekvenci 0 MHz.
Hurá! V této fázi se již můžeme přiblížit k analýze signálu. Přetáhněte WX GUI Scope Sink na pracovní plochu a připojte jej k výstupu Multiply přes blok Complex to Mag, který slouží, jak asi tušíte, k přenosu hodnot signálu z komplexní oblasti do oblasti skutečných hodnot. které jsou pro obsluhu pohodlnější. Na Obr. 3 můžete vidět, jak by to mělo vypadat. Naštěstí jsou naše data přenášena pomocí amplitudové modulace a existují pouze dvě úrovně, takže můžeme rovnou přejít k binární reprezentaci. Za tímto účelem nasměrujme výstup Complex to Mag do bloku Binary Slicer, který převede sekvenci amplitud signálu na sekvenci nul a jedniček v závislosti na tom, zda je hodnota větší než nula nebo ne. Protože všechny naše hodnoty amplitudy signálu jsou větší než nula, pomocí jednoduchého aritmetického bloku Add const s hodnotou přibližně -170m snížíme graf, aby měl Binary Slicer co rozlišovat. Výstup posledně jmenovaného bude odeslán do souboru prostřednictvím již známého bloku File Sink.
Všimněte si, že takové schéma v praxi komplikují moduly jako Rational Resampler a Throttle. První umožňuje snížit vzorkovací frekvenci signálu, aby se v budoucnu neoperovalo s nadbytečnými daty, druhé funguje v podstatě stejně a slouží ke snížení zátěže procesoru v případech, kdy není nutné zpracovávat celý datový tok bez chybějících hodnot (stačí například jen vytisknout data na obrazovku, jako je ta naše). Za zmínku také stojí, že pro frekvenční posun je považováno za správnější použít blok Frequency Xlating FIR Filter, ale kvůli přehlednosti k tomu používáme Multiply.
Na obrazovce Waterfall Plot v nulové sekundě můžete vidět užitečný signál. Zobrazuje se na grafu rozsahu jako amplituda v závislosti na čase.
Rýže. 3. Typ signálu jako amplituda versus čas Obr. 4. Pohled na koncový obvod pro práci se signálem
Interpretace získaných dat
Takže jsme obdrželi soubor se sekvencí bajtů odrážejících signál v binární formě. 0x01 je jedna, 0x00 je nula. Pro čtení si vytvořte jednoduchý skript v Pythonu, který bude interpretovat posloupnost jedniček a nul nad určitou prahovou hodnotou jako 1 nebo 0 a také od sebe oddělí různé signály.
Při prezentaci přijatých dat v hexadecimálním tvaru získáme následující sekvence:
Zde je jasně vidět, že informace každého signálu je přenášena ve formě sekvence 8 bajtů, přičemž první tři jsou neměnné a představují preambuli, zatímco zbývajících pět se mění podle nám neznámého zákona.
U některých systémů, kde se používá autorizační schéma založené na Rolling code, je možné použít techniku rušení, která spočívá v zachycení signálu z platného přívěsku na klíče a jeho současném rušení tak, aby jej přijímající strana nepřijala. a takovým způsobem, který je důležitý, neznehodnocuje . To umožňuje využít signál v budoucnu.
Závěr
Jak můžete vidět, autoalarmy mají poměrně dobrou ochranu, protože existuje 2 5 * 8 ~ bilionů možných možností pro hrubou sílu. Jak rychle by se daly vyřešit? Počet měření 0 a 1 pro jednu signálovou sekvenci je přibližně 45 tisíc, což nám spolu se vzorkovací frekvencí 400 kHz (po zdecimování původních 2 MHz Ration Resampler o 5) dává 45 000 * (1/400 000) = 0,1125 s . Celková doba vyhledávání za předpokladu, že generované signály následují za sebou, je 0,1125 * 10 12 ~ 1,125 11 s ~ 3500 let. V současné podobě by se mělo směřovat ke snížení počtu možností použití hrubé síly nebo k urychlení postupu. Najdou nezávislí výzkumníci něco? Čas ukáže.